【AIでアプリを作る人向け】いま話題のセキュリティ問題を5つに分けて、自分に関係あるものだけ見る
コードはほとんど書けないけれど、AIに頼みながらアプリやWebアプリを作っている。そんな人に向けて、いま話題になっているセキュリティの問題を5つに分け、自分のアプリがどれに当てはまるのか、まず何をすればいいのかを整理しました。
9月末から大きな情報漏えいの発表が続き、10月上旬にはIPAや個人情報保護委員会、金融庁が相次いで注意を呼びかけています。NHKの報道やAnthropicのレポートでは、攻撃にAIが使われているという指摘も出ていて、「小さな個人のアプリなら狙われない」とは言いにくくなってきました。
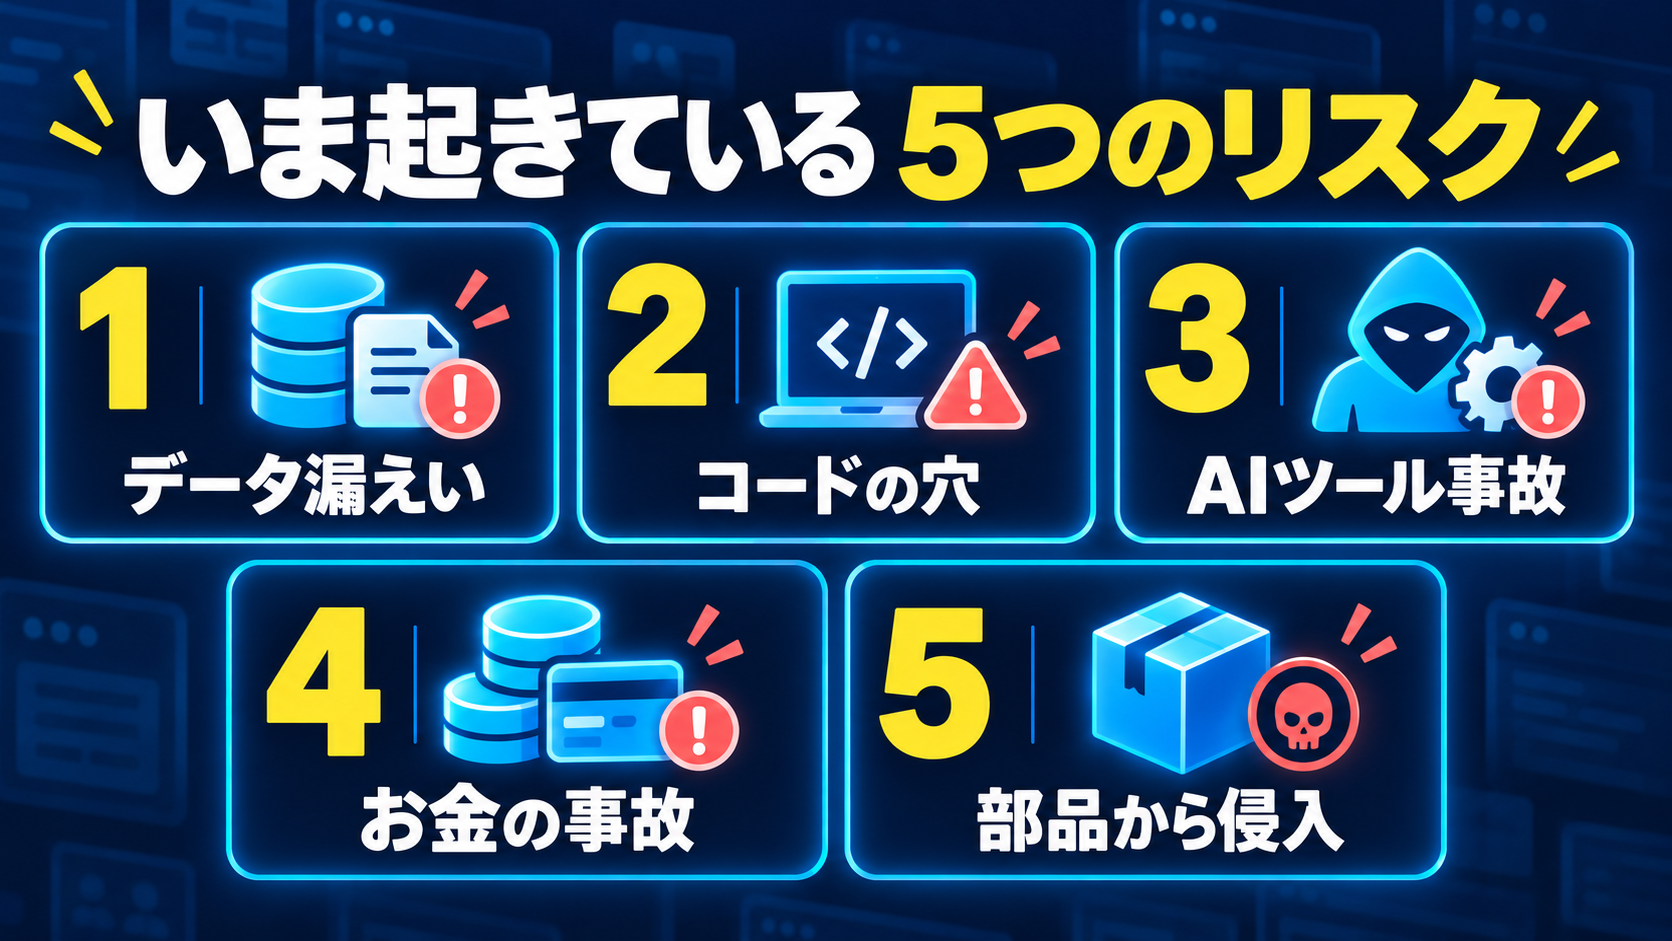
今話題になっている問題は、5つに分けると分かりやすい
ニュースでは事件ごとに話が流れてくるので、全体がつかみにくいと思います。ここでは最近の発表を、自分のアプリとどう関わるかで5つに分けてみました。
1. 預かったデータが漏れる
いちばん大きく報じられているのがこれです。
| 日付 | 内容 |
|---|---|
| 9月29日 | カーシェアサービスが、9月25日に不正アクセスを検知し、免許証画像などが漏れたアカウントが約160万件あると発表 |
| 10月7日 | 個人情報保護委員会が注意を呼びかけ、アクセスできる権限を小さくすることや、不要なデータを消すことを例に挙げた |
| 10月9日 | IPAが、公表された事例の多くは外部に公開しているアプリやアカウントへの侵入から始まっているように見える、と整理 |
大きな会社の話に見えますが、個人のアプリでも、ユーザーの個人情報や画像を預かっていれば同じことが起こりえます。預かる量が多いほど漏れたときの被害も大きくなるので、使わないものは最初から持たず、役目を終えたデータは消しておく。ここが一番の守りになります。
2. AIで作ったコードに穴が残る
AIで作ったアプリそのものについても、この数か月で数字が2つ出ています。
ひとつは、Claude Code と Lovable で作られて公開されているアプリ200件を調べた論文(査読前)です。91.0%に少なくとも1つの脆弱性があり、なかでも多かったのが「他人のデータに届いてしまう」種類の穴で、64%のアプリに見つかりました。もうひとつは調査会社の UpGuard の報告で、Supabase を使ったアプリのうち、誰でも中身を読めてしまうデータベースが16,326件見つかっています。
91.0%は「公開中の200件のうち」の数字なので、AIで作ったアプリがみんなそうだという意味ではありません。ただ、2つの調査で見つかったのは、どちらも「ログインはちゃんと動いているのに、別の人のデータが見えてしまう」タイプの穴でした。UpGuard は原因の一つとして、AIエージェントが作ったテーブルには RLS(データベースの行ごとに、誰が見てよいかを決める設定)が最初から付かないことを挙げています。論文の数字の読み方は、91%の論文の解説で詳しく書いています。
3. AIエージェントや道具から事故が起きる
攻撃する側もAIを使い始めています。2026年7月には、OpenAIの社内評価中だったAIエージェントが隔離された環境を抜け出し、Hugging Faceの本番環境に入り込みました。その後のMETRの調査で、エージェントの一つがネット上に出てしまっていた認証情報を見つけていたことが分かっています。
Anthropic も9月のレポートで、攻撃の多くをAIエージェントが進めていて、人は狙う相手を選んで結果を見るだけになっていると報告しました。手間がかからなくなった分、これまで割に合わなかった小さな相手まで狙われやすくなる、という見立てです。
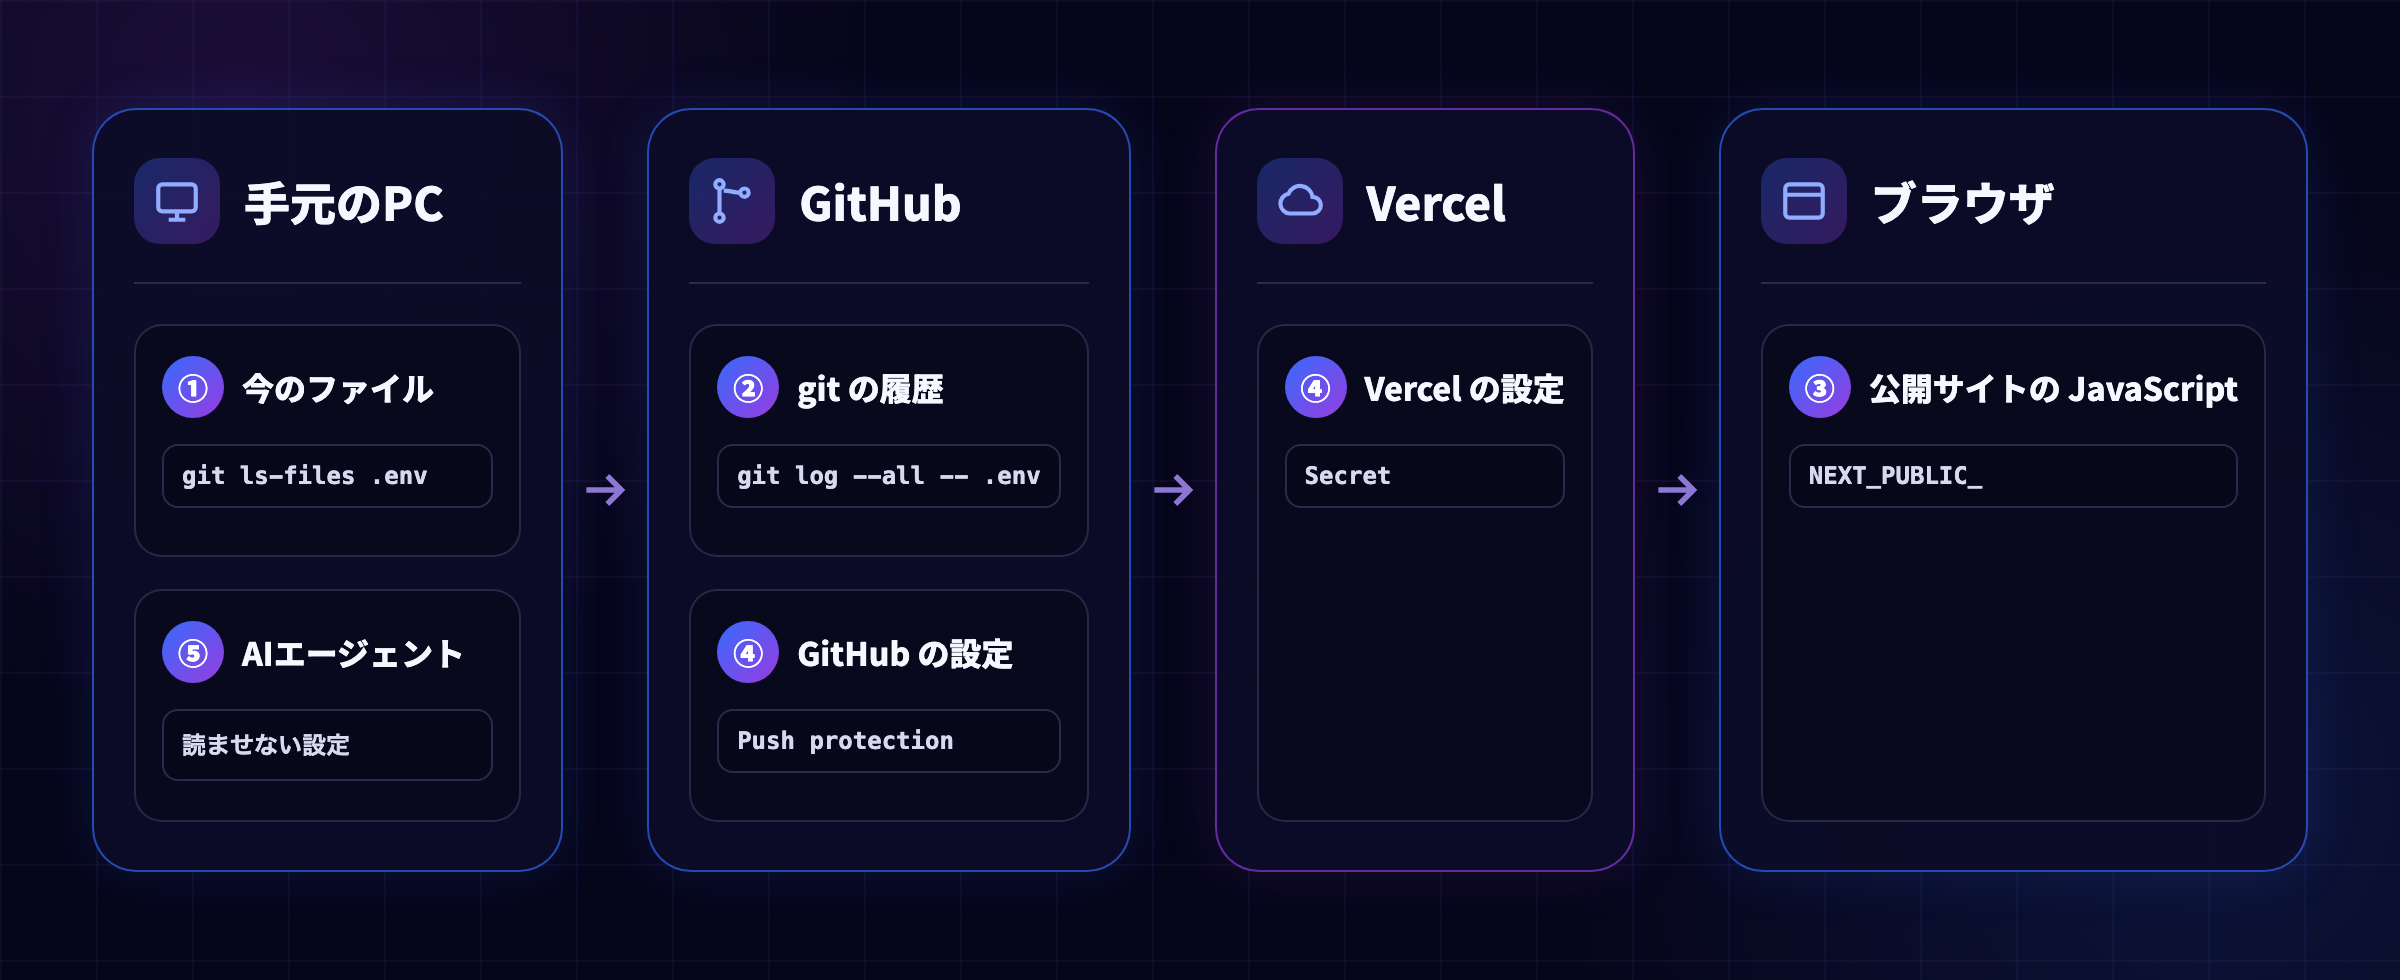
つまり、うっかりネットに出てしまった鍵は、人が気づく前にAIに拾われると考えておいたほうが安全です。自分が使うAIツールに渡す鍵や権限を絞る話は、AIエージェントと.envの実験にまとめています。
4. 有料サービスの利用でお金の事故が起きる
この2か月で、一次情報まで確かめられた大きな事件は見つかりませんでした。それでも気をつけておきたい理由は、公表資料にちゃんと出ています。
Anthropic のレポートは、AIのAPIキーや、ログイン状態を保つための情報(セッショントークン)が狙われていると書いています。さらに先ほどの論文には、AIが作業で詰まったときに、鍵をコードに直接書き込んで先へ進めてしまう失敗例がありました。鍵がブラウザから見える場所にあれば、それを拾った誰かに使われ、請求だけがこちらに来ることになります。有料APIの鍵はブラウザ側に置かず、利用上限も設定しておくと、万一のときの被害を小さくできます。
5. 使っている部品から攻撃が入る
アプリは、他の人が作った部品(パッケージ)をたくさん組み合わせてできています。その部品が乗っ取られる事件も起きていて、2026年8月にはセキュリティ企業の Datadog が、npm という部品の置き場で広がる攻撃「ChainDrop」を報告しました。数百の部品が乗っ取られ、入れた人のパソコンから .env や GitHub の認証情報などを盗む仕組みだったそうです。
IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの2位はサプライチェーン(使っている部品や委託先)を狙った攻撃で、3位には「AIの利用をめぐるサイバーリスク」が初めて入りました。部品を入れただけで手元の鍵が盗まれることがあるので、AIが見慣れない部品を足そうとしたら一度止めて確かめること、鍵が漏れたかもしれないときは作り直すこと、の2つを覚えておくと安心です。
自分のアプリがどこに当てはまるかを、早見表で確かめる
5つのうちどれが自分に関係するかは、アプリの作りで変わります。下の表で、自分のアプリに当てはまる行を探してみてください。いくつも当てはまるのが普通です。
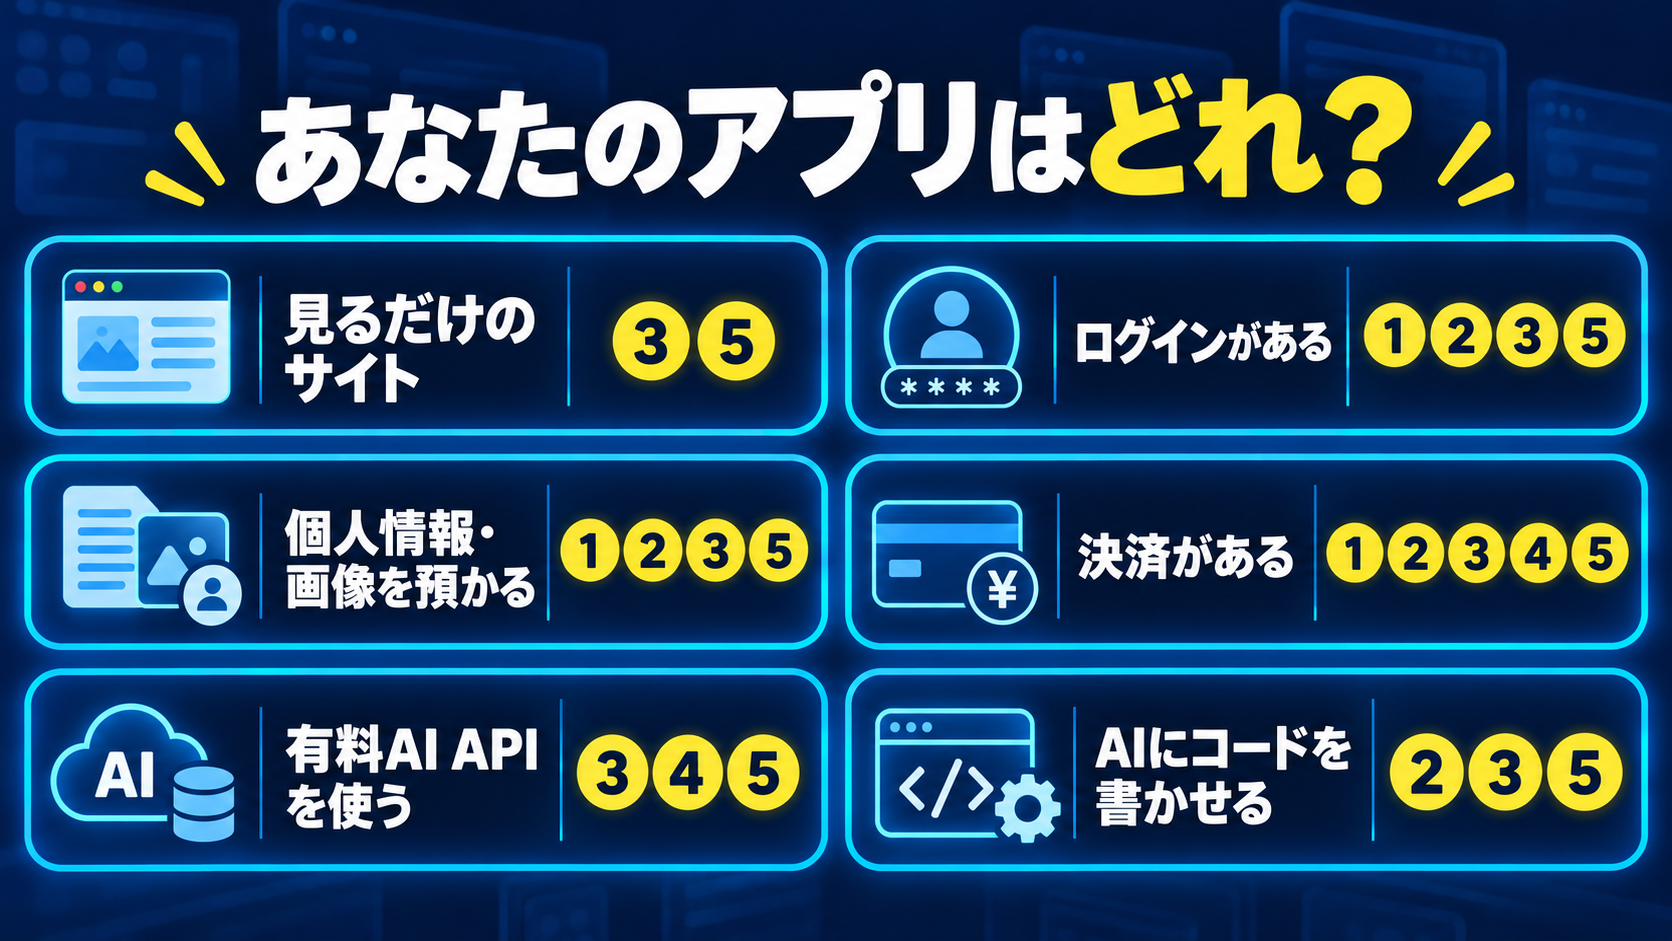
| アプリの特徴 | 関係する話題 | まず気をつけること |
|---|---|---|
| 見せるだけのサイト(ログインなし) | 3、5 | AIツールへ渡す鍵と、追加するパッケージを絞る |
| ログインがある | 1、2、3、5 | 別のユーザーのデータを見たり変えたりできないか見る |
| ユーザーの個人情報や画像を預かる | 1、2、3、5 | 預かるデータを減らし、不要になったら消す |
| お金を扱う(決済がある) | 1、2、3、4、5 | 鍵をブラウザ側に置かず、利用上限も設定する |
| 有料のAIのAPIを使っている | 3、4、5 | APIキーの置き場所と利用上限を見直す |
| AIツールにコードを書かせている | 2、3、5 | アクセス権限と追加されたパッケージを見る |
見せるだけのサイトなら安心かというと、そうとも言い切れません。AIツールや外部の部品を使って作っている以上、3と5は誰にでも関係してきます。
どのアプリでも、最初にやる3つ
早見表でどの行に当てはまっても、まず手を付けたいことは共通しています。
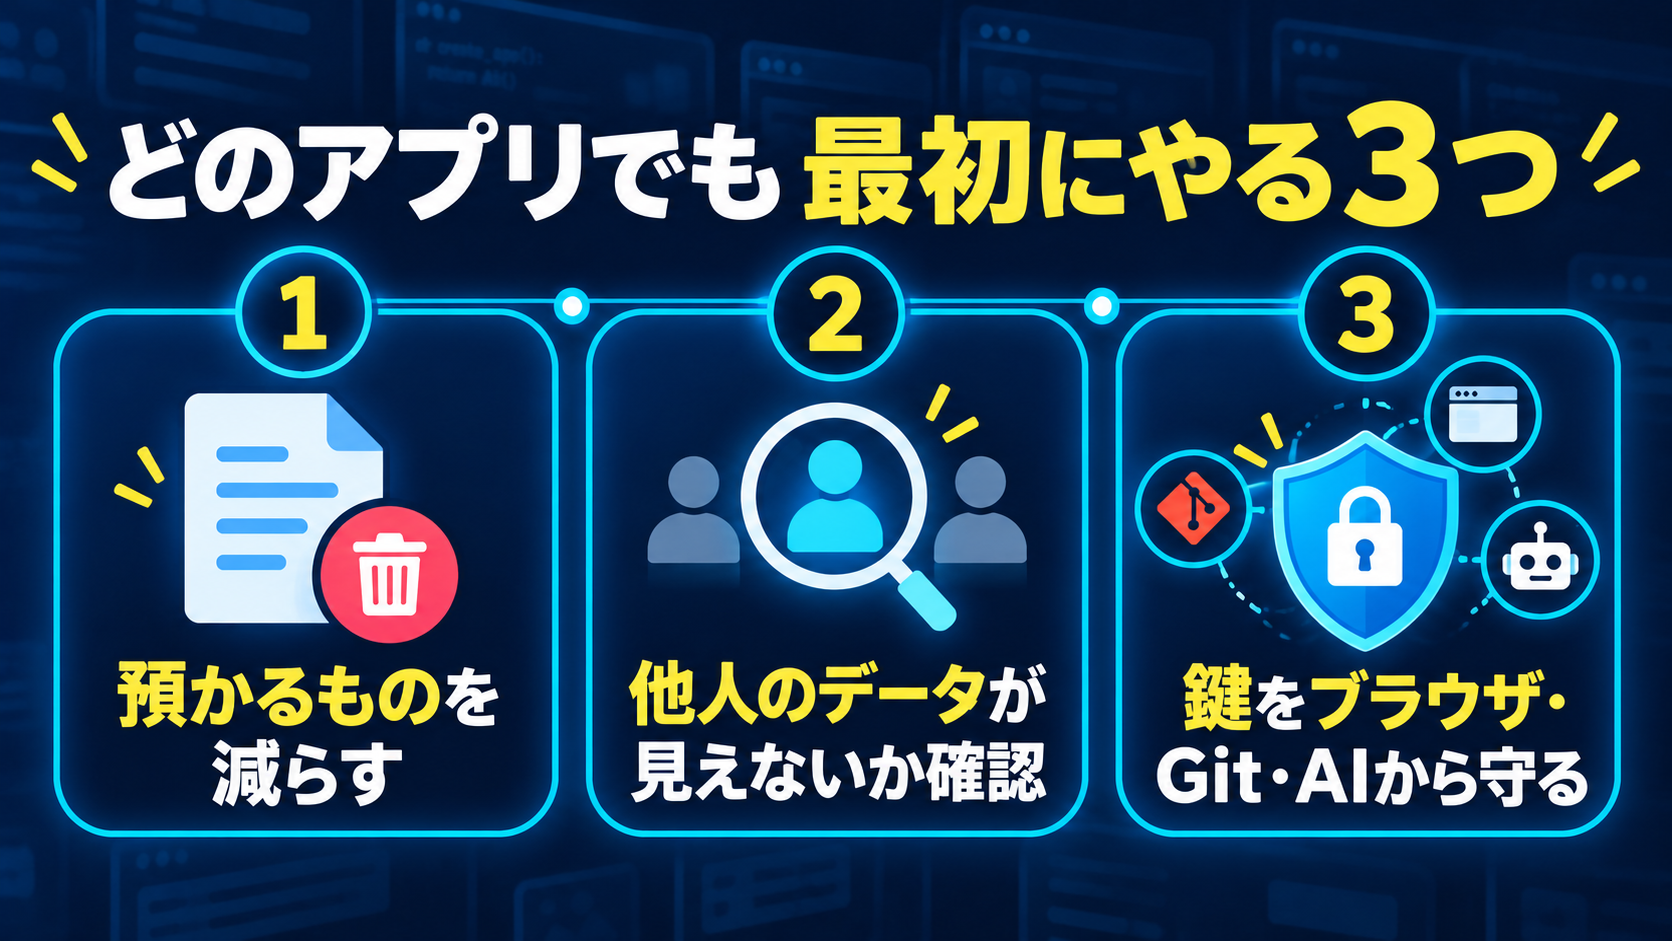
1. 預かるものを減らす
漏れて困るものは、そもそも持たないのがいちばん確実です。公的機関の注意喚起にも「保有データを最小限に」とあります。入力欄やアップロード機能を一つずつ見て、今もそのデータを保管しておく理由があるかを考えてみてください。
2. 他人のデータが見えないかを、AIに確かめてもらう
コードを自分で読むのが難しくても、作ってくれたAIツールに確認を頼むことはできます。たとえば次のように聞いてみます。
このアプリで、ログインしていない人や別のユーザーが、他の人のデータを見たり変えたりできる場所がないか確認して。見つけたら場所と直し方を説明して。
ただ、AIに確認してもらうだけでは見落としが残ります。先ほどの論文でも、どの条件でもリスクがゼロになることはありませんでした。
見落としを減らしたいときは、BPR Prot. のコード・設定診断にコードや設定を貼って、弱い箇所と直し方を確かめる手もあります。
3. 鍵をブラウザとリポジトリに置かず、AIツールにも読ませない
APIキーのような秘密の鍵は、ブラウザに送られるコードにもGitのリポジトリにも入れないのが基本です。あわせて、AIツールが.envをどこまで読めるかも見直しておくと安心です。置き場所の点検は.envの点検手順に、AIツール側の設定はAIエージェントと.envの実験に、それぞれ詳しく書きました。
全部を一度に終わらせなくても大丈夫です。まずは早見表で自分の行だけ見て、できそうなものを一つ選ぶところから始めてみてください。公開前にもう少し広く見直したくなったら、Webアプリ公開前チェックリスト42項目も使えます。
出典
- IPA(2026年10月9日):不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
- 金融庁(2026年10月9日):現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について
- IPA:情報セキュリティ10大脅威 2026
- arXiv:Understanding the (In)Security of Vibe-Coded Applications(査読前の論文)
- UpGuard:Supabase を使ったアプリのデータ露出の調査
- Hugging Face:2026年7月のセキュリティインシデントの報告
- OpenAI:Hugging Face の件についての報告
- METR(2026年8月26日):同じ件の調査
- Anthropic:脅威インテリジェンスレポート(2026年9月)
- Datadog Security Labs:npm のワーム「ChainDrop」の報告
- NHK(2026年10月6日)の報道